Arquivo da categoria: Tecnologias e Games

Xbox ganha controle especial que não fica engordurado

[ad_1]

A equipe de marketing do Xbox na Austrália decidiu criar uma solução para um problema que todo mundo que joga videogame já enfrentou: o controle engordurado. Uma nova edição limitada do acessório foi lançada com um revestimento de um material à prova de gordura.

O controle foi anunciado para celebrar o fato de finalmente o jogo ‘PUBG’ ter chegado à sua versão 1.0 e saído da fase de early-access, abandonando o programa Xbox Preview. Mas qual é a relação entre o controle ensebado e o jogo? É simples: quem vence uma partida de ‘PUBG’ recebe um “chicken dinner”, um jantar com frango. Frango pode ser gorduroso, e é isso.

Por ter sido criado para celebrar a versão final de ‘PUBG’, o controle conta com o esquema de cores do game, além da camada de uretano sobre o acessório, que é o que dá o aspecto lustroso, responsável por repelir a gordura.

Apenas 200 dos controles foram produzidos no mundo inteiro, e eles contam com numeração individual.

[ad_2]

Fonte: Olhar Digital :: Olhar Digital Geral

Pesquisador acha 5 mil roteadores de internet sem senha no Brasil

[ad_1]

Segundo um pesquisador de segurança, cinco mil roteadores da marca Datacom possivelmente em uso por clientes da operadora Oi estão vulneráveis a acesso remoto por meio do protocolo “Telnet”, pois esses equipamentos, de fábrica, aparentemente não possuem uma senha configurada nesse tipo de acesso. Os equipamentos são fornecidos a clientes para permitir o acesso à internet.

Com acesso à configuração do roteador, um hacker poderia fazer alterações para redirecionar os clientes a páginas falsas, entre outros ataques. De acordo com o pesquisador Ankit Anubhav, que enviou os dados da sua pesquisa ao site de segurança “Bleeping Computer”, os equipamentos vulneráveis eram três modelos da Datacom: DM991CR, DM706CR e DM991CS. Para resolver o problema, é preciso filtrar ou modificar a configuração do telnet nesses roteadores.

Procurada, a Oi informou que está analisando o fato para tomar as medidas cabíveis.

O manual do DM991CR, consultado pelo blog Segurança Digital, confirma que o aparelho possui acesso telnet e que ele não tem senha por padrão. Não está claro se o telnet vem habilitado de fábrica, mas uma linha no manual afirma que o acesso telnet é possível “se não for a primeira vez que o equipamento estiver sendo ligado e o endereço IP de uma das interfaces Ethernet já estiver configurado corretamente” — ou seja, não parece ser necessário habilitar o telnet antes de utilizá-lo.

A Datacom, fabricante dos equipamentos, afirmou, por telefone, que “possui contratos de confidencialidade e não pode se posicionar sobre as redes de clientes”. Quando foi explicado que a dúvida não era sobre as redes de clientes e sim sobre a configuração de fábrica do produto, a representante da companhia reafirmou que “esse é o posicionamento da empresa”.

Telnet
O Telnet é um antigo procolo de comunicação, amplamente utilizado em terminais e conhecido para seu uso em administração remota de equipamentos de rede e até computadores.

Seu uso na maioria das aplicações é considerado obsoleto, pois é preferível que seja utilizado o muito mais seguro Secure Shell (SSH). Diferentemente do Telnet, o SSH prevê a criptografia do tráfego, o que aumenta a confiabilidade e a confidencialidade da conexão.

Os equipamentos da Datacom também são compatíveis com SSH, mas muitos equipamentos da “internet das coisas” possuem apenas Telnet.

SAIBA MAIS

Imagem: Cabo de rede (Foto: Anders Engelbol/Freeimages.com).

Dúvidas sobre segurança, hackers e vírus? Envie para g1seguranca@globomail.com

[ad_2]

Fonte: G1 > Tecnologia e Games

Um dos recursos mais populares do iPhone X pode chegar aos Androids baratinhos

[ad_1]

O FaceID é um dos principais recursos do iPhone X, mas algo impede que a tecnologia chegue aos smartphones Android: o preço. No entanto, a Mediatek anunciou uma tecnologia para os processadores Helio P60 e Helio P22 que promete ser tão segura quanto a da Apple e custar bem menos. Isso poderia abrir portas para o lançamento de telefones intermediários e de entrada com o recurso.

No FaceID, a Apple utiliza uma tecnologia chamada de Luzes Estruturadas 3D para projetar pontos de luz no rosto do usuário, demandando sensores específicos. Já a Active Stereo Depth Engine proposto pela Mediatek demanda a câmera frontal acompanhada de um projetor e um par de lentes infravermelhas, além da inclusão de algoritmos ligados à tecnologia no sistema operacional.

Além da promessa de menor custo de hardware, a tecnologia Active Stereo Depth Engine já está presente em aparelhos com o Helio P60 e P22. Atualmente, o recurso é usado para criar o efeito Bokeh para desfocar fundo de imagens e em “modo Beleza” de aplicativos de edição de imagens, conforme publicou o GSMArena. O hardware adicional seria usado para dar a confiabilidade necessária para a tecnologia biométrica.

Apesar de a novidade da Mediatek ser bastante animadora, é preciso aguardar o lançamento de um produto para conferir a confiabilidade do recurso. Ao mesmo tempo, o barateamento dos leitores de impressão digital sob a tela pode acabar frustrando os planos da empresa de popularizar a sua tecnologia.

[ad_2]

Fonte: Olhar Digital :: Olhar Digital Geral

Windows: formatar o PC é a maneira mais eficiente de eliminar vírus?

[ad_1]

(Se você tem alguma dúvida sobre tecnologia, utilize o espaço para comentários abaixo e escreva sua pergunta)


>>> Formatar o PC é a maneira mais eficiente eliminar vírus? 

Olá, Ronaldo! Eu tenho percebido que o meu PC está mais lento, e por esse motivo estou desconfiado que ele está com vírus. A minha dúvida é sobre se devo formatar o PC, essa é a maneira mais eficiente de resolver o problema? Nelson


Olá, Nelson! A reinstalação do Windows, deve ser o último recurso a ser recorrido para a resolução de problemas do PC. A “formatação” resolve praticamente todos os problemas, pois através dela o sistema será reinstalado como se o PC tivesse saído da fábrica. Porém, esse procedimento não permitirá que seja feito um diagnóstico sobre o problema, e por esse motivo não será possível criar uma rotina de prevenção. Alguns técnicos de informática preferem adotar essa estratégia, porque ela é menos dispendiosa, mas não significa que seja a melhor maneira de eliminar vírus.


>>> Cabo USB genérico pode estragar o celular?

Usar cabo USB genérico pode comprometer o carregamento da bateria do celular ou estragar o celular? Mônica


Olá, Mônica! Usar cabo USB de procedência duvidosa pode representar um risco de acidente, quando for de baixa qualidade. Isso não significa que ele irá danificar o celular só por ter sido usado, o problema é que o carregamento total da bateria poderá demorar mais do que o necessário. A durabilidade de cabos genéricos tende a ser inferior, devido a qualidade do material utilizado. É possível identificar cabos e carregadores defeituosos, através de um aplicativo. A coluna Tira-dúvidas de tecnologia já mostrou em detalhes como usá-lo, confira a dica completa nesse link ().


>>> Como desbloquear o IMEI de celular que foi recuperado?

Olá, Ronaldo! Eu perdi o meu celular e fui na delegacia fazer o boletim de ocorrência, mas consegui acha-lo depois. Então voltei lá e pediram a liberação do aparelho, porém já faz um mês isso e até agora o aparelho permanece bloqueado. Como devo proceder? Nicole Figueiredo


Olá, Nicole! Em teoria o procedimento deveria ser simples e ágil. Bastaria você ir numa loja da sua operadora de telefonia, fazer a solicitação do desbloqueio e fornecer os seguintes dados: 

– Informar o número da linha;

– RG e CPF do proprietário do titular da linha;

– Nota Fiscal da compra do aparelho;


Se você não obtiver sucesso, canal de comunicação mais eficiente para que o problema resolvido é registrando queixa na ANATEL nesse link (aqui). Após a reclamação a Agência irá intermediar o processo com a sua operadora de telefonia.


Imagem: Reprodução/G1

[ad_2]

Fonte: G1 > Tecnologia e Games

Jogo chinês vai exigir nome verdadeiro para combater vício em games

[ad_1]

Um jogo bastante popular na China vai começar a exigir nome real de jogadores. A medida visa combater um problema de vício em games que o governo local diz existir dentro do país.

A partir de 15 de setembro, o nome real vai ser exigido para quem quiser jogar Arena of Valor, um jogo estilo League of Legends e que é conhecido na China como Honour of Kings. A ideia é restringir o tempo gasto dentro do game para evitar casos de vício especialmente entre crianças e adolescentes.

Para o governo chinês, o vício em jogos eletrônicos é um problema grave que precisa ser combatido. E por isso autoridades locais criaram um banco de dados com nomes reais da população chinesa. Ao exigir essas informações na hora de jogar Arena of Valor, as autoridades podem monitorar o tempo que as pessoas gastam no jogo.

A Tencent já tomou medidas no passado para impedir que crianças e jovens se viciem demais: menores de 12 anos só podem jogar uma hora por dia alguns dos jogos, enquanto adolescentes entre 13 e 18 anos só têm acesso a duas horas diárias de jogatina.

Com o banco de dados governamental, a companhia acredita que vai conseguir identificar com mais facilidade jogadores menores de idade, segundo a Reuters, e assim restringir o tempo gasto dentro do jogo. Inicialmente restrita a Honour of Games dentro da China, a exigência do uso de nome real deve ser expandida para outros games da empresa no futuro.

[ad_2]

Fonte: Olhar Digital :: Olhar Digital Geral

Certificado digital do Banco Inter é revogado após chave vazar na web

[ad_1]

Um certificado digital do Banco Inter, acompanhado da respectiva chave privada, foi publicado em um site na web e posteriormente revogado, segundo apuração do blog Segurança Digital. O banco Inter é o mesmo que está sendo investigado pelo Ministério Público do Distrito Federal após uma reportagem do site de tecnologia “TecMundo” afirmar que dados de vários correntistas da instituição foram obtidos em um possível ataque cibernético realizado por um invasor que teria tentado extorquir o banco cobrando um “resgate”.

O certificado digital por si não é capaz de provar que o ataque e o vazamento de dados ocorreram, mas esse certificado é parte da tecnologia responsável por proteger a comunicação dos correntistas do banco com o site da instituição (bancointer.com.br). Mesmo que um ataque não tenha ocorrido, ou que o ninguém tenha usado a chave para atacar clientes do banco, o caso levanta questões sobre as práticas de segurança da instituição financeira, pois, como é um dado sigiloso, essa chave não deveria ter sido exposta.

SAIBA MAIS

Em comunicado ao blog Segurança Digital, o Banco Inter reiterou que “não houve comprometimento da sua estrutura de segurança” e não comentou o vazamento e a revogação das chaves.

Além do certificado vazado encontrado pelo blog, pelo menos outros dois certificados digitais do banco (um de 13 de abril de 2018 e outro de 26 de março de 2018) foram revogados.


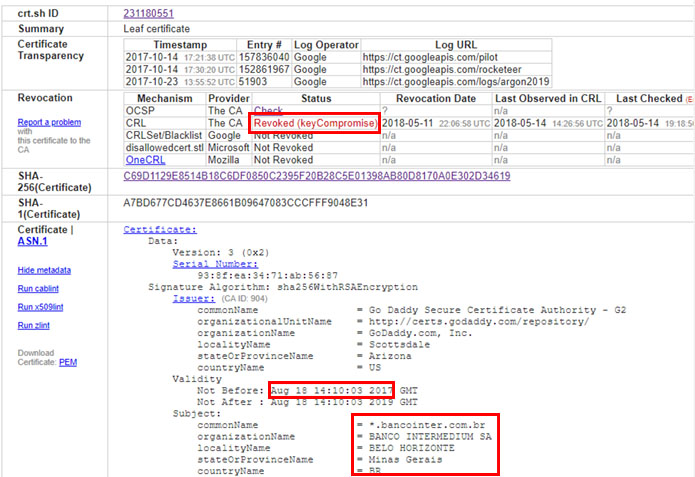
Dados no site da Comodo: certificado do Banco Inter de 18 de agosto foi revogado com motivo de ‘chave comprometida’ (keyCompromise). (Foto: Reprodução)

Revogação ocorreu por ‘chave comprometida’
A norma de certificação digital na web estabelece 11 possíveis razões (numeradas de 0 a 10) para a revogação de um certificado. Entre as possíveis razões estão a de “motivo não especificado” (nº 0) e “certificado substituído” (nº 4).

A justificativa de “chave comprometida” (nº 1), que consta para a revogação dos certificados do Banco Inter, é a mais específica sobre uma chave vazada, excluindo a possibilidade de outros problemas técnicos ou falhas nas empresas que concedem os certificados. Os certificados revogados são de duas empresas diferentes: GoDaddy e DigiCert.

A autenticidade de um dos certificados, ao qual o blog Segurança Digital teve acesso, foi verificada através de uma propriedade matemática que pode ser conferida com registros públicos, sem a necessidade de testes on-line.

Segundo o CRT.SH, um site da empresa de segurança Comodo que registra a utilização de certificados digitais com dados públicos, o certificado publicado na web estava em uso em 14 de outubro de 2017. Ele foi emitido em 18 de agosto de 2017 e seria válido até o mesmo dia de 2019, mas foi revogado no fim da sexta-feira (11).

Revogação de certificado
O site principal do Banco Inter usa um certificado diferente dos que foram revogados, emitido em 29 de abril pela DigiCert. Porém, se os certificados antigos estivessem válidos, golpistas poderiam criar sites clonados do Banco Inter caso pudessem redirecionar o acesso ao banco.

Um cenário, por exemplo, seria o de redes Wi-Fi abertas. Essas redes são vulneráveis a ataques de redirecionamento, mas, caso criminosos tentem redirecionar um site de um banco em uma rede Wi-Fi aberta, o correntista receberá um alerta de segurança informando que o certificado do site não pôde ser verificado. Porém, como o certificado do Banco Inter vazou, é possível criar uma página clonada perfeita, usando o certificado legítimo do próprio banco.

É por isso que certificados digitais que vazam precisam ser revogados, independentemente de ainda estarem ou não em uso.

Não está claro se foi o banco que solicitou a revogação do certificado ou se alguém em posse dos certificados denunciou o vazamento às autoridades certificadoras.

Dúvidas sobre segurança, hackers e vírus? Envie para g1seguranca@globomail.com

[ad_2]

Fonte: G1 > Tecnologia e Games

Google Fotos começa a receber novo visual; veja o que mudou

[ad_1]

O Google Fotos é o mais recente aplicativo a aderir ao Material Theme, nova linguagem de design criada pelo Google e que já estreou no Chrome nesta semana. A atualização 4.0 do aplicativo começou a ser disponibilizada para usuários do Android nesta quinta-feira, 6, em todo o mundo.

Assim como no Chrome, o Fotos agora aposta em cantos mais arredondados e ícones de preenchimento vazio, com muito destaque para o branco. São os princípios do Material Theme, o sucessor do Material Design que dominou o Android e os apps do Google desde 2014.

Para quem ainda não conhece, o Google Fotos é um aplicativo que promete liberar espaço no seu smartphone ao fazer backup e sincronização de todas as suas fotos do celular em alta qualidade na nuvem com apenas um toque, acessíveis também (mas não somente) pelo Google Drive. Com ele, é possível também compartilhar álbuns com outras pessoas.

A mudança não é tão drástica, de modo que, se você não for muito atencioso a detalhes de design, talvez não perceba. O novo visual do Material Theme já aparece no Gmail para PC e no Google Maps no celular. Veja as imagens do novo layout abaixo, divulgadas pelo 9to5Google:

[ad_2]

Fonte: Olhar Digital :: Olhar Digital Geral

Golpistas distribuem extensões falsas do Chrome no Facebook

[ad_1]

A empresa de segurança Radware revelou que golpistas publicaram links no Facebook para disseminar extensões maliciosas para o navegador Google Chrome, do Google. Os links publicados no Facebook pelos usuários infectados levam uma página falsa que copia a aparência do YouTube, mas exige — falsamente — a instalação de uma extensão para reproduzir o vídeo.

Segundo a Radware, foram infectadas 100 mil pessoas em 100 países diferentes. Os três países mais infectados eram as Filipinas, Venezuela e Equador. Juntos, os três eram responsáveis por 75% das contaminações.

Pedido de instalação de extensão do Chrome sobre site com aparência copiada do YouTube (Foto: Radware)

O Chrome só permite a instalação de extensões cadastradas na Web Store, que é mantida pelo próprio Google. Para conseguir listar as extensões maliciosas na loja, os golpistas copiaram extensões legítimas e injetaram um código extra, dando a aparência de uma extensão verdadeira.

O nome do golpe, que a Radware batizou de “Nigelthorn”, é baseado na Nigelify, uma extensão legítima para o Chrome que foi copiada pelos criminosos.

Uma vez instalada, a extensão é capaz de realizar várias atividades, incluindo:

– Roubar senhas de acesso ao Facebook/Instagram;
– Publicar e enviar mensagens no Facebook/Instagram (o que é usado para atrair novas vítimas);
– Mineração de criptomoeda, o que gera lucro para os invasores;
– “Assistir” a vídeos no YouTube (de forma invisível) ou inscrever a vítima em canais sem autorização;
– Redirecionar o navegador para abrir páginas específicas.

As extensões maliciosas já foram removidas da Chrome Web Store, mas internautas devem ter cuidado ao instalar qualquer extensão do Chrome, especialmente quando o pedido da instalação vier de sites fora da Web Store.

SAIBA MAIS

Dúvidas sobre segurança, hackers e vírus? Envie para g1seguranca@globomail.com

[ad_2]

Fonte: G1 > Tecnologia e Games

Gigantes da tecnologia têm vagas abertas no Brasil; veja como se candidatar

[ad_1]

É clichê, mas a frase “não está fácil para ninguém” se encaixa bem demais com a situação brasileira. A última pesquisa do IBGE, referente a julho, mostra que houve queda no número de desempregados, com 12,3% da população ainda sem uma vaga de trabalho. A notícia até poderia ser positiva, não fosse o fato que uma parte dessa queda é referente a um número recorde de desalentados, que são as pessoas que simplesmente desisitiram de procurar trabalho.

Diante dessa situação é sempre interessante ver quais vagas estão abertas nas grandes empresas de tecnologia que têm operação no Brasil. O Olhar Digital fez uma ronda para encontrar as posições em aberto em companhias como Apple, Google, Microsoft e tantas outras.

Confira abaixo:

Amazon

A gigante do e-commerce está com 114 vagas novas para trabalhar no escritório de São Paulo, sendo 94 em horário integral e 10 em horário parcial, e uma vaga para trabalhar em Jundiaí. As áreas são várias: arquitetura de soluções, desenvolvimento de software, vendas, marketing, finanças e recursos humanos. Clique aqui para ver como se candidatar.

Apple

A Apple lista 24 vagas em seu site, com algumas posições bastante interessantes para o público interessado em engenharia de hardware em Recife. A empresa também tem vagas no Rio de Janeiro e em São Paulo.Saiba mais sobre as vagas e como se candidatar aqui.

Facebook

A rede social possui 35 vagas para os escritórios de São Paulo e Brasília. As vagas abrangem diversas áreas, incluindo TI, comunicações, vendas, jurídico, entre outras. Confira todas as vagas aqui.

Google

O Google tem 27 vagas abertas no Brasil, sendo que duas delas são para trabalhar com engenharia de software na sede da empresa em Minas Gerais e o restante em São Paulo, abrangendo várias áreas, incluindo marketing, vendas e vários outros. As vagas para Minas Gerais podem ser conferidas aqui e as de São Paulo aqui.

HP

A HP tem 17 vagas espalhadas pelo Brasil, incluindo estágios e posições plenas, para engenharia de software, design, ciência de dados e outra. Veja as posições abertas aqui.

Intel 

A fabricante de processadores tem uma vaga em São Paulo na área de vendas. Veja como se candidatar este link aqui.

Microsoft

A gigante desenvolvedora do Windows possui 40 vagas abertas no Brasil: 30 delas são em São Paulo, cinco no Distrito Federal e duas no Rio de Janeiro. As posições são distribuídas entre as áreas de vendas, marketing, engenharia e outros. Conheça as vagas e como se inscrever aqui.

Motorola

A fabricante de smartphones sete vagas abertas em áreas como design, engenharia de software e marketing. Para saber mais sobre as vagas, clique aqui.

Netflix

A empresa de streaming está com 10 vagas abertas para o escritório de Alphaville, na Grande São Paulo. Os cargos disponíveis são na área de tecnologia, finanças, financeiro, recursos humanos, jurídico e marketing. Veja como se candidatar aqui.

Nubank

A Nubank conta com 12 vagas disponíveis, todas elas para o escritório em São Paulo. Entre as vagas disponíveis estão cientista de dados, designer, engenheiro de software, analista financeiro e outros setores. Confira todas as oportunidades aqui.

Samsung

A fabricante sul-coreana está com 18 vagas recentes, que abrangem setores de tecnologia, marketing, contabilidade e mais. A maioria das posições são para a sede da empresa em Campinas, mas duas delas são para o escritório em São Paulo. Veja as vagas aqui.

Spotify

A plataforma de streaming de música tem três vagas em São Paulo, e todas elas para a área de marketing. Veja como se candidatar aqui.

Twitter

O Twitter tem duas vagas abertas, sendo que ambas são para a área de vendas e parcerias. Confira aqui.


[ad_2]

Fonte: Olhar Digital :: Olhar Digital Geral

Elon Musk diz que fábrica da Tesla sofreu sabotagem de funcionário

[ad_1]

A porta-voz da companhia, Gina Antonini, nĂŁo comentou o email enviado por Musk aos funcionĂĄrios na segunda-feira (18).

Musk afirmou na mensagem, obtida pela Reuters, que descobriu sobre o suposto caso de sabotagem durante o final de semana. O suposto sabotador nĂŁo foi identificado.

“A extensĂŁo completa de suas açÔes ainda nĂŁo sĂŁo claras, mas o que ele admitiu atĂ© agora ter feito Ă© muito ruim”, escreveu o executivo.

“Como vocĂȘs sabem, uma longa lista de organizaçÔes querem que a Tesla morra”, disse Musk no email, afirmando que a relação inclui investidores em Wall Street, companhias petrolĂ­feras e montadoras rivais de veĂ­culos. Ele nĂŁo citou nome de nenhuma empresa.

Mais cedo, na segunda-feira, Musk enviou uma outra mensagem aos funcionĂĄrios relatando um “pequeno incĂȘndio” ocorrido em uma instalação da Tesla no domingo. Esta mensagem tambĂ©m foi obtida pela Reuters.

Na mensagem, a Tesla afirma que na noite de domingo houve um incidente na årea de carrocerias, que não houve feridos ou danos significativos a equipamentos e que a produção jå tinha retornado ao normal. A empresa não especificou o local do fogo.

Musk afirmou no email que apesar do fogo nĂŁo ter sido um evento aleatĂłrio, “fiquem alertas sobre qualquer coisa que nĂŁo esteja entre os melhores interesses da nossa companhia”.

[ad_2]

Fonte: G1 > Tecnologia e Games